金融数智化浪潮下,如何筑牢关键信息基础设施安全防线?——从信息安全设备销售视角看网御星云的实践
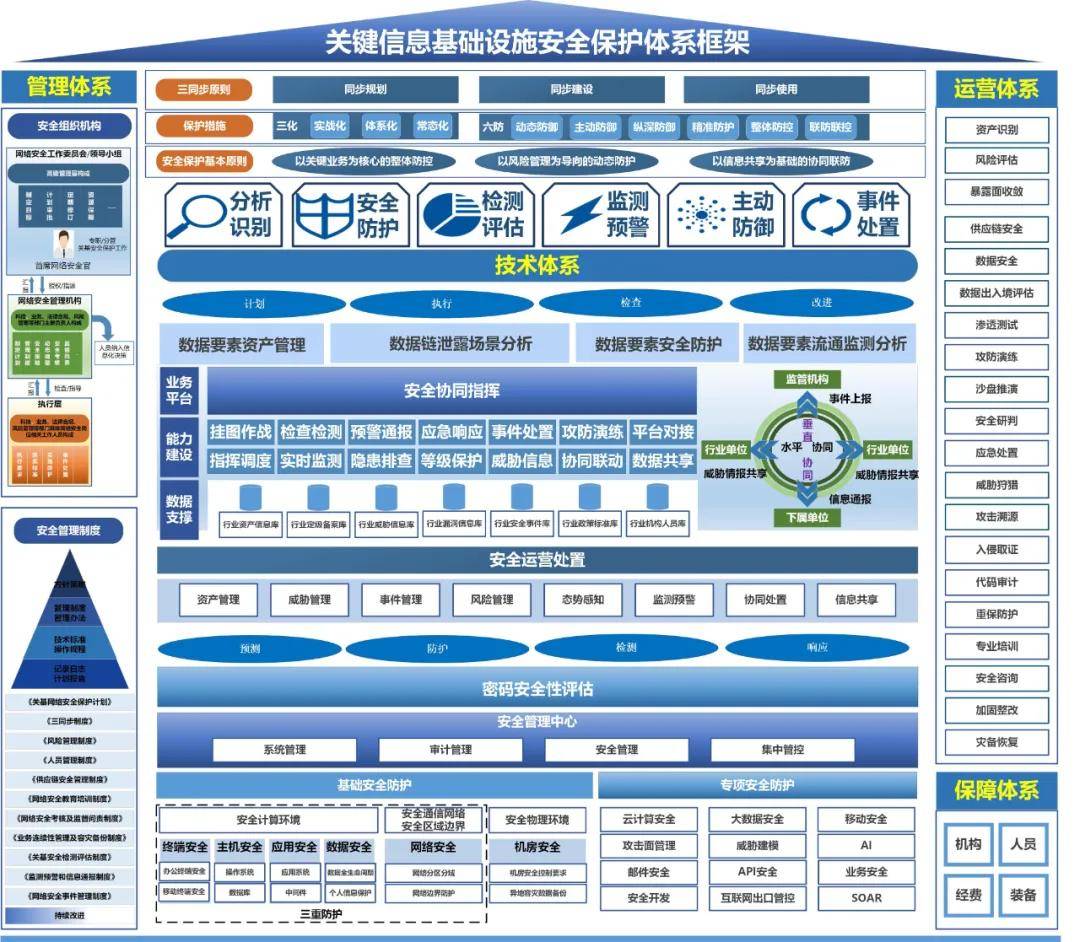
随着云计算、大数据、人工智能等新兴技术在金融行业的深度应用,金融数智化转型已进入快车道。技术赋能的金融关键信息基础设施面临的安全威胁也日趋复杂化、常态化。如何守住安全防线,成为金融机构必须直面的核心命题。作为国内网络安全领域的领军企业,网御星云从信息安全设备销售与整体解决方案的角度,为金融行业提供了可借鉴的实践路径。
一、金融数智化带来的安全新挑战
金融行业数据价值高、业务连续性要求严,是网络攻击的重点目标。数智化转型中,系统架构从封闭走向开放,边界模糊化导致攻击面扩大;API经济、远程办公等场景增加了身份管理与访问控制的难度;而勒索软件、APT攻击等高级威胁更是对传统被动防御体系提出挑战。监管层面《关键信息基础设施安全保护条例》《金融行业网络安全等级保护实施指引》等法规的落地,也对金融机构的安全合规能力提出了更高要求。
二、信息安全设备销售背后的能力逻辑
在信息安全设备销售中,单一的硬件产品已无法满足金融客户需求。网御星云观察到,金融客户往往需要覆盖边界防护、入侵检测、数据安全、安全审计等全链条的设备组合。因此,其销售视角早已升级为“产品+服务+运营”的一体化能力交付:
- 边界与流量安全:下一代防火墙、入侵防御系统(IPS)等设备需具备高性能与高可靠性,支持金融业务高并发、低时延的要求。
- 数据安全治理:数据库审计、数据防泄漏(DLP)等设备帮助金融机构梳理敏感数据流向,满足分级分类监管要求。
- 态势感知与主动防御:通过部署网络安全态势感知平台,整合各类安全设备日志,实现威胁的快速发现与联动处置。
- 安全服务配套:在设备销售提供渗透测试、风险评估、应急响应等专业服务,形成“设备+专家”的闭环。
三、守住关键信息基础设施防线的实践要点
基于在金融行业的长期深耕,网御星云建议金融机构从三个层面构建防线:
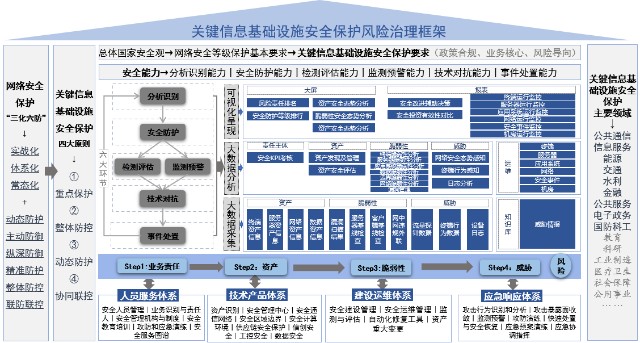
- 合规筑基:严格遵循等保2.0和关基保护要求,通过安全设备部署满足基线合规,并利用设备策略优化持续提升防护有效性。
- 纵深防御:在互联网边界、内网核心区、数据出口等关键节点部署多层级安全设备,实现检测、阻断、追溯的联动。例如,在核心交易系统前部署高性能防火墙和IPS,在数据存储区部署审计与加密设备,形成纵深防线。
- 持续运营:借助安全态势感知平台和日常运维服务,将设备能力转化为常态化运营能力,通过定期演练和威胁情报更新,应对不断演变的攻击手法。
四、面向未来的思考
金融数智化浪潮不会停歇,安全防线也需持续进化。设备销售的核心值不在于硬件本身,而在于如何帮助客户将设备融入安全运营体系。网御星云将继续深化在金融行业的安全能力建设,以实战化、体系化的产品与服务,助力金融机构在数智化转型中守住安全底线,护航业务高质量发展。
如若转载,请注明出处:http://www.fzcname.com/product/2.html
更新时间:2026-11-01 07:51:09