数字攻击与信息泄露风险攀升 信息安全设备销售的战略意义与市场前景
引言
全球数字化转型进程加速,社会对信息系统的依赖程度达到了前所未有的高度。随之而来的数字攻击与信息泄露事件也呈显著上升趋势。从勒索软件攻击关键基础设施,到大规模用户数据泄露,再到针对企业的定向渗透,网络威胁的复杂性和破坏性不断升级。在这样的背景下,网络安全已不再是可选项,而是势在必得的底线要求。作为网络安全体系的物理基石,信息安全设备的销售市场正迎来结构性增长机遇。
一、风险上升:数字攻击与信息泄露的严峻态势
当前网络威胁呈现出几个显著特征。攻击手段的产业化程度加深。勒索软件即服务(RaaS)模式降低了攻击门槛,使缺乏高级技术能力的不法分子也能发动高效攻击。攻击面持续扩大。云计算、物联网、远程办公等新技术的普及,使传统的网络边界日趋模糊,暴露面急剧增加。第三,数据泄露的规模与频次不断刷新纪录。个人信息、商业机密乃至国家敏感数据频频成为攻击目标,给受害组织带来巨额经济损失和声誉损害。
与此许多组织的安全防护能力并未同步跟进。安全预算不足、专业人才短缺、设备老化等问题普遍存在,使得信息安全设备的需求缺口日益明显。数字攻击的上升趋势并非短期波动,而是长期结构性挑战,这为信息安全设备销售提供了坚实的基础性驱动力。
二、信息安全设备:网络安全防护的物理基础设施
信息安全设备是指用于保护信息系统免受攻击、泄露或破坏的硬件产品及相关软件系统。其核心类别包括:
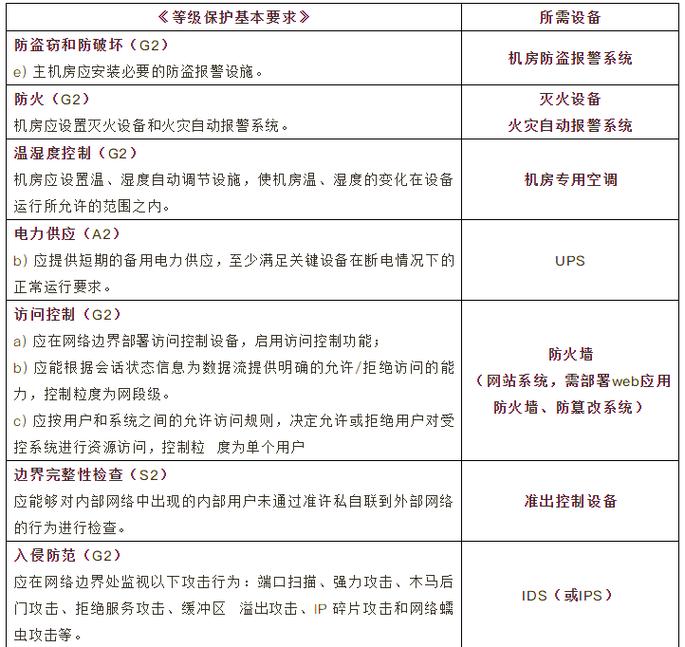
- 防火墙与下一代防火墙(NGFW):实现网络边界访问控制与威胁过滤。
- 入侵检测与防御系统(IDS/IPS):实时监控并阻断异常网络行为。
- 统一威胁管理(UTM)设备:集成防病毒、反垃圾邮件、内容过滤等多种功能。
- 数据加密设备与加密机:保障数据存储与传输的机密性。
- 安全审计与日志管理设备:实现行为追溯与合规审计。
- 零信任网关与安全访问服务边缘(SASE)设备:支撑现代分布式架构的访问安全。
- 数据防泄露(DLP)设备:监控并阻止敏感数据外泄。
这些设备构成了安全防护体系的“感知层”和“控制层”,是任何组织实现纵深防御策略不可或缺的组成部分。
三、信息安全设备销售面临的需求特点与销售策略
信息安全设备的销售不同于一般IT硬件,其主要特点在于需求刚性较强、决策链条较长、技术服务要求高。销售工作须紧扣以下策略要点:
第一,以风险切入,强化价值销售。销售人员应通过对客户现状的评估,结合其行业面临的现实威胁,清晰用量化方式说明潜在风险敞口和设备投资回报。这比单纯罗列产品参数更有说服力。
第二,聚焦合规驱动需求。许多行业(如金融、医疗、政务)面临等级保护、数据安全法、个人信息保护法等合规压力,信息安全设备是达标验证的重要手段。 Sales人员应深入了解所在领域的法规细则,将合规要求转化为设备采购方案。
第三,提供整体解决方案而非单一设备。伴随风险升级,客户更需要的是配套的管理平台、策略咨询和持续运维支持。硬件+软件+服务的打包销售有助于提高附加值和客户粘性。
第四,
重点拓展中小企业(SMB)市场。 由于攻击不断向供应链和中小企业蔓延,许多中小型企业已从“顾虑成本”逐步转向主动寻求安全防护解decision made NO. This approach focuses on strengthening value proposition and total solution offering — selling security outcomes, not chrome-ware KPI.
Through Security Operating Experience Starlite framework analysis relevant approach is evident tailored critical offerings compliance deliverables ensuring services consultancy layered strategy execution pivot aligns certified Secure by design scalable per-compl needs. Erosion triage.
如若转载,请注明出处:http://www.fzcname.com/product/19.html
更新时间:2026-11-01 19:15:09